DSGVO in der Kantine: Worauf du achten solltest
Bestelldaten sind personenbezogene Daten. Worauf Betriebe achten sollten, woran du eine datenschutzfreundliche Lösung erkennst – und eine Checkliste für den Alltag.
Weiterlesen →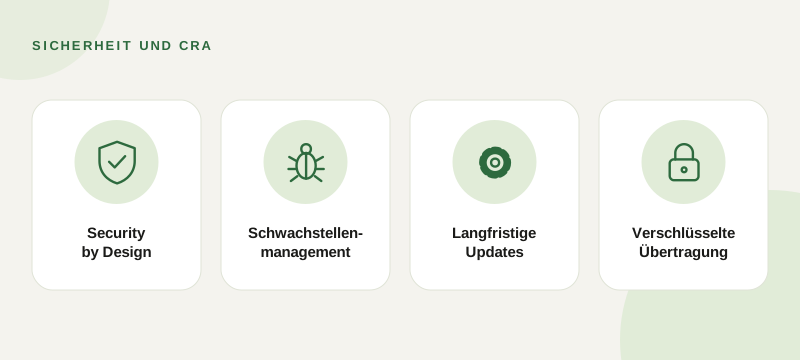
Kantinensoftware verarbeitet Namen, Bestellungen und Abrechnungsdaten – also genau die Art von Daten, die gut geschützt sein müssen. Neben der DSGVO rückt deshalb eine zweite Regelung in den Blick: der Cyber Resilience Act der EU. Dieser Beitrag erklärt, was dahintersteckt und woran du eine sichere Lösung erkennst.
Der Cyber Resilience Act (CRA) ist eine EU-Verordnung für die Cybersicherheit von Produkten mit digitalen Elementen. Sie gilt für Hersteller, Importeure und Händler von Software und vernetzter Hardware. Die Verordnung ist bereits in Kraft; die Pflichten greifen schrittweise. Seit September 2026 gelten die Meldepflichten für aktiv ausgenutzte Schwachstellen, die weiteren Anforderungen folgen bis Ende 2027.
Als Betrieb musst du die Verordnung nicht selbst umsetzen – die Pflichten liegen beim Hersteller. Du solltest aber darauf achten, dass dein Anbieter sie beachtet. Ob und in welchem Umfang ein einzelnes Produkt unter den CRA fällt, hängt vom Einzelfall ab. Eine Software, die nicht gepflegt wird, ist ein Risiko für Mitarbeiterdaten und für deinen Betrieb.
Mehr zu unseren Maßnahmen findest du auf der Seite Sicherheit & Datenschutz. Zum Thema Datenschutz empfehlen wir außerdem den Beitrag DSGVO in der Kantine. Fragen beantworten wir gern im Online-Termin.
Bestelldaten sind personenbezogene Daten. Worauf Betriebe achten sollten, woran du eine datenschutzfreundliche Lösung erkennst – und eine Checkliste für den Alltag.
Weiterlesen →
Unterschiedliche Fristen, Preise und Abläufe – und trotzdem eine gemeinsame Verwaltung. So funktioniert Mandantenfähigkeit im Praxisbetrieb.
Weiterlesen →
Die 14 Hauptallergene, typische Fehlerquellen und wie digitale Speisepläne die Pflege in der Küche erleichtern.
Weiterlesen →